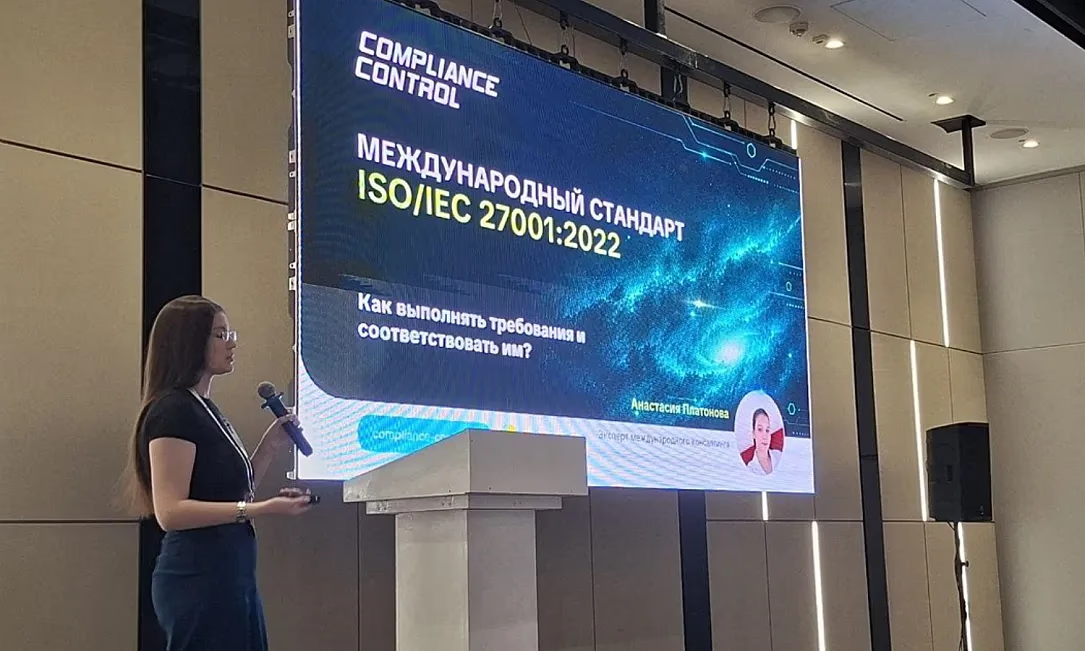
Признанный стандарт информационной безопасности во всем мире
Мероприятие «Киберзавтрак: «вкусные» вопросы по ИБ и кофе» прошло при поддержке Союза банков Кыргызстана. Встреча была посвящена практическим вопросам построения информационной безопасности: от международных стандартов и пентестов до безопасной разработки и работы SOC.
Мероприятие открыл директор Академии устойчивого развития Союза банков Кыргызстана Рустам Сарыбаев.
«Информационная безопасность сегодня - это уже не только вопрос IT-подразделений. Это вопрос устойчивости бизнеса, защиты клиентов, данных и доверия к финансовой системе в целом. Поэтому особенно важно, что мы говорим не только о стандартах и требованиях, но прежде всего о практических инструментах и реальном опыте: от защиты инфраструктуры и безопасной разработки до построения эффективного SOC. Уверен, что открытый формат общения позволит участникам не только получить новые знания, но и обменяться решениями, которые можно применять на практике», - отметил директор Академии устойчивого развития Союза банков Кыргызстана Рустам Сарыбаев.
Далее глава Академии устойчивого развития сообщил, что речь пойдет о международном стандарте ISO/IEC 27001:2022: как использовать его в качестве инструмента для повышения защиты инфраструктуры и мобильных приложений и как обеспечить безопасность при создании цифровых продуктов.
Деловую программу продолжил директор по развитию бизнеса Compliance Control Андрей Лупешко. Он представил компетенции компании, ее международный опыт и основные направления работы в области информационной безопасности и ИБ-комплаенса.

«В Кыргызстане нас хорошо знают как экспертов в сертификации, а сегодня мы увеличили свои горизонты. Мы - международный холдинг, в следующем году отметим 15-летний юбилей. За эти годы в нашей команде собрались более ста человек, а за 2025 год было выполнено 950 проектов. Это огромный объем работы - тесты, сканирование, аудит. Мы представлены в 7 странах, включая Кыргызстан, сотрудничаем с 1 800 клиентами, охватывая более половины клиентов финансовой индустрии стран СНГ. Более восьми лет компания Compliance Control оказывает консалтинговые услуги для заказчиков в Кыргызстане, а нашими клиентами, в первую очередь, являются представители банковского сектора и финтеха. Команда Compliance Control использует свой тренировочный контур - «песочницу», пишет внутренние инструкции и регламенты, что позволяет оптимизировать затраты на проекты», - представил информацию о компании Андрей Лупешко.
Среди клиентов компании Compliance Control в СНГ - коммерческие банки Кыргызстана (ОАО «Бакай Банк», ОАО «О!Банк», ОАО «Мбанк», ОАО Банк «Бай Тушум»), процессинговые центры ( UZCARD и HUMO), платежные шлюзы и кошельки, ЦОДы и облака.
Больше, чем сертификат
О применении международного стандарта ISO/IEC 27001:2022 рассказала эксперт по информационной безопасности международного консалтинга Compliance Control Анастасия Платонова. В своем выступлении она рассмотрела практические аспекты выполнения требований стандарта и построения системы управления информационной безопасностью.

«Сегодня мы поговорим об одной из самых популярных тем, о сертификации ISO. Что нужно сделать в IV квартале 2026 года? Нам необходимо подготовить план, по которому до 31 декабря 2028 года мы будем воплощать нашу стратегию по сертификации ISO. Эта дата связана со сложностью сертификации ISO, нам предстоит провести анализ рисков, подготовить документацию и опубликовать все процессы, которые будут объявлены бизнес-процессами в вашей компании. Бизнес-процессов может быть много, а может быть мало. От этого зависит объем и общее количество всех требований, которые мы должны будем разработать после сертификации ISO. Это долгосрочная работа, поэтому конец 2028 года - подходящая дата для того, чтобы сделать шаг вперед», - сообщила эксперт.
Было отмечено, что внедрение и использование международного стандарта ISO 27001 придаст стимул к развитию информационной безопасности в банковском секторе и созданию безопасной банковской и финансовой системы Кыргызстана.
Цена уязвимости
Отдельный блок программы был посвящен пентесту как инструменту повышения защищенности инфраструктуры и мобильных приложений. Участники обсудили роль регулярного анализа защищенности в выявлении уязвимостей и снижении рисков до того, как ими смогут воспользоваться злоумышленники.
Тему безопасности цифровых продуктов продолжил эксперт по безопасной разработке Compliance Control Виктор Кривецкий. В докладе «Как встроить безопасность в создание цифровых продуктов: от ИБ-контролей к Secure SDLC» он рассказал о том, как интегрировать требования безопасности непосредственно в процессы разработки и учитывать их на разных этапах жизненного цикла продукта.

«Чем позже нашли уязвимость, тем дороже ее чинить», - констатировал эксперт по безопасной разработке Виктор Кривецкий.
Завершающий экспертный блок был посвящен сервисам информационной безопасности и роли SOC. Технический директор MSSP-направления Rakasta Семён Кошелев рассказал о подходах к непрерывному мониторингу событий ИБ, управлению уязвимостями и контролю защищенности инфраструктуры.

«Современная информационная безопасность уже не может состоять из отдельных, не связанных между собой мер. Компаниям важно выстраивать непрерывный процесс: видеть происходящее в инфраструктуре, своевременно выявлять уязвимости, анализировать события и реагировать на потенциальные угрозы. SOC в этой модели становится центром, который объединяет технологии, процессы и экспертизу специалистов в единую систему защиты», - отметил технический директор MSSP-направления Rakasta Семён Кошелев.
Формат мероприятия объединил выступления экспертов и дискуссию, участники смогли обсудить актуальные задачи информационной безопасности и обменяться практическим опытом. В завершение эксперты ответили на вопросы участников бизнес-завтрака.

Напомним, в ходе Бишкекского международного финансового форума - 2026 директор по развитию бизнеса Compliance Control Андрей Лупешко рассказал порталу Banks.kg о современных тенденциях, сложностях и путях их решения, актуальных для рынка информационной безопасности Кыргызстана.
Также напомним, в июле 2026 года Национальный банк предложил внедрить международный стандарт ISO 27001 и обязать банки пройти сертификацию до конца 2028 года:
- коммерческие банки обязаны в IV квартале 2026 года предоставить в Национальный банк Кыргызской Республики план прохождения сертификации по международному стандарту ISO 27001;
- коммерческие банки обязаны получить сертификат соответствия международному стандарту ISO 27001 до 31 декабря 2028 года.
На сегодняшний день в Кыргызстане соответствие своих систем управления информационной безопасностью международному стандарту ISO 27001 и лучшим мировым практикам в области кибербезопасности подтвердили только Национальный банк КР (декабрь 2023 года) и ОАО «Элдик Банк» (декабрь 2025 года).
Справка:
Compliance Control и Rakasta работают в области информационной безопасности, международного ИБ-комплаенса и консалтинга. В числе направлений деятельности компаний: международная сертификация и аудит, PCI DSS, ISO 27001, анализ защищенности и пентест, безопасная разработка, SOC/MSSP и другие направления информационной безопасности.
Комментарии
Пока нет комментариев
Будьте первым, кто оставит комментарий!
Чтобы оставить комментарий, необходимо авторизоваться.